Quatre temps.
Un seul objectif :
trouver ce qu'un attaquant trouverait.
Notre approche est rigoureuse, méthodique et terrain. On ne se contente pas de scanner : on pense comme un attaquant, on exploite, on prouve, on vous livre des résultats concrets.
Découvrir nos services →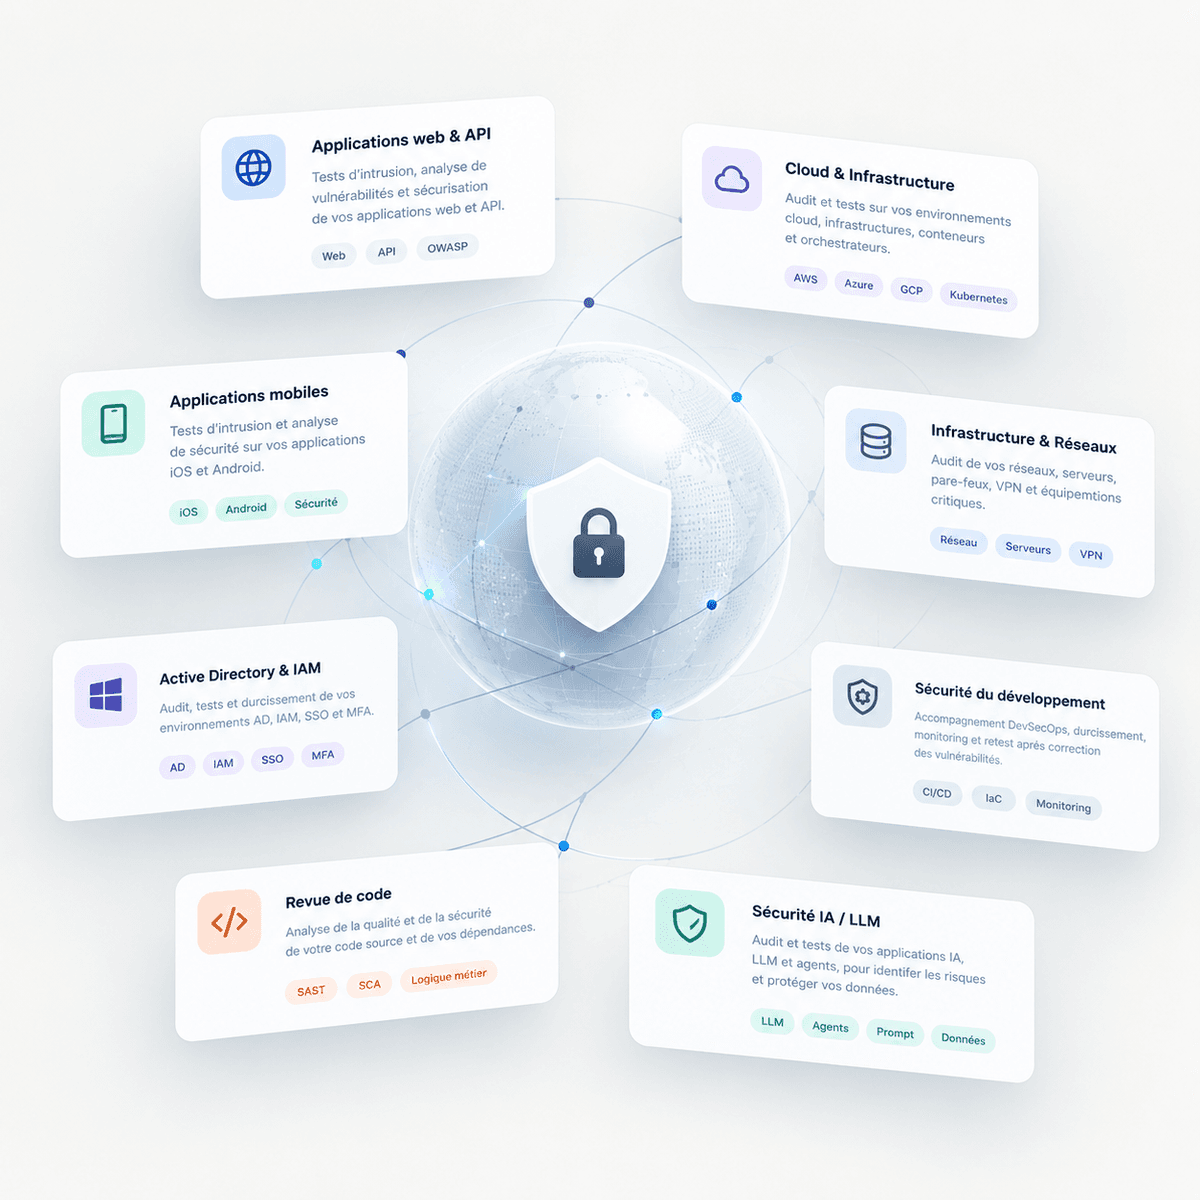
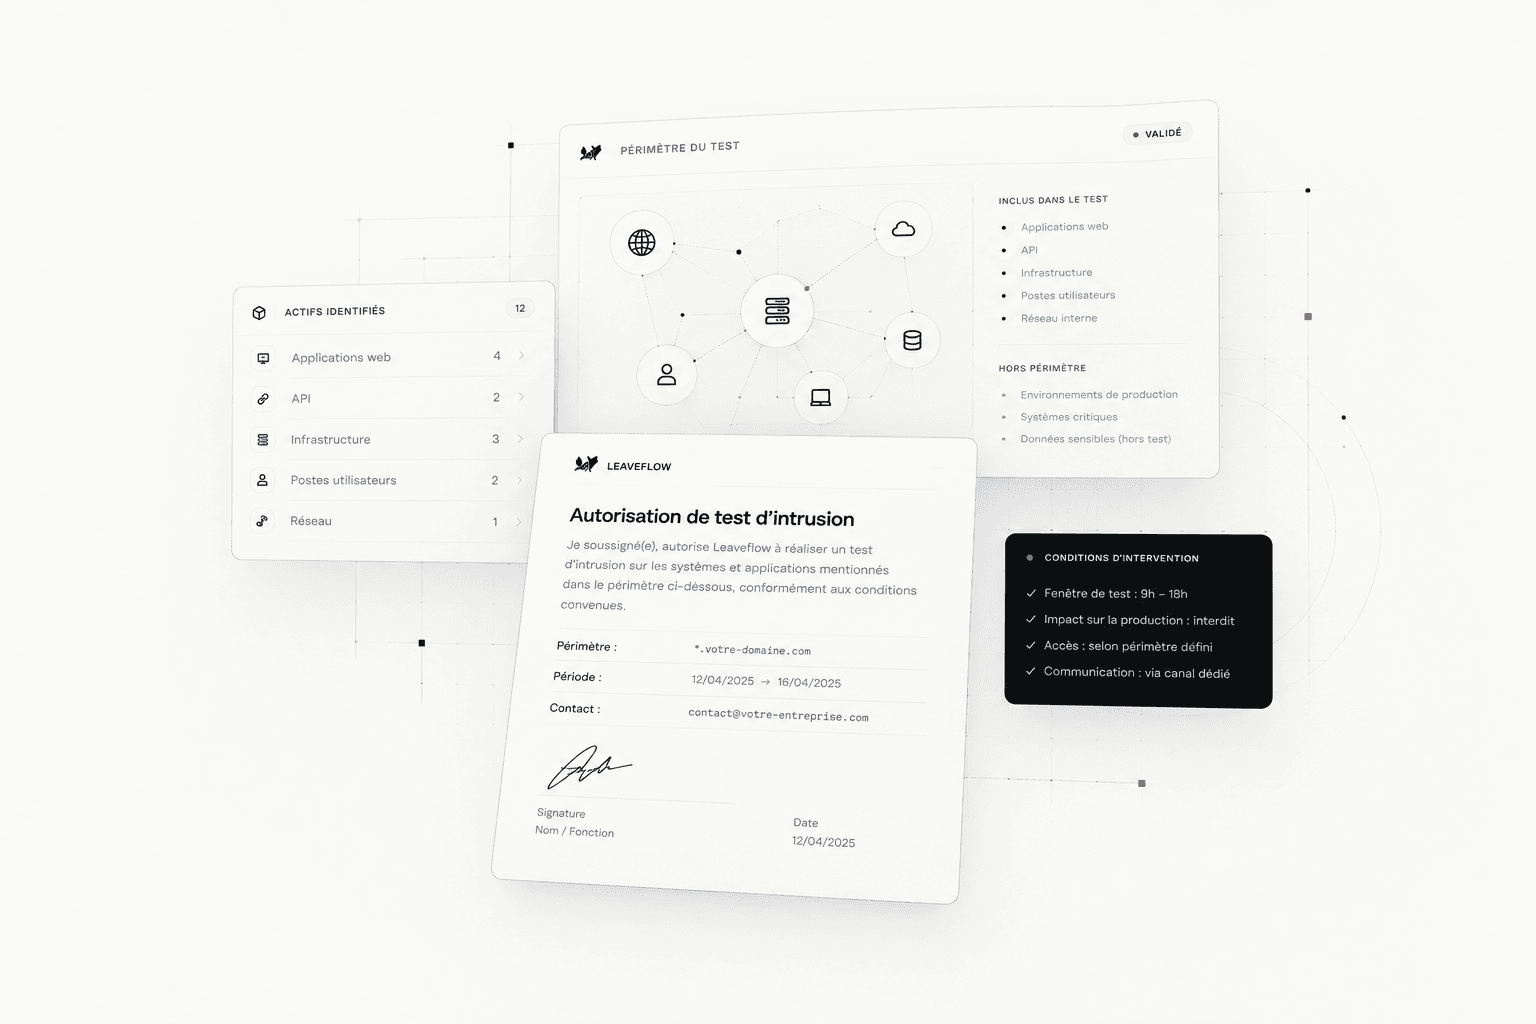
On définit précisément la cible.
Avant de toucher quoi que ce soit, on analyse votre environnement, on délimite le périmètre, on identifie les risques et on définit ensemble les règles d'engagement.
CE QUE NOUS FAISONS
- – Analyse du périmètre
- – Identification des risques
- – Plan d'engagement
CE QUE VOUS FOURNISSEZ
- – Accès aux environnements
- – Documentation disponible
- – Personne de contact
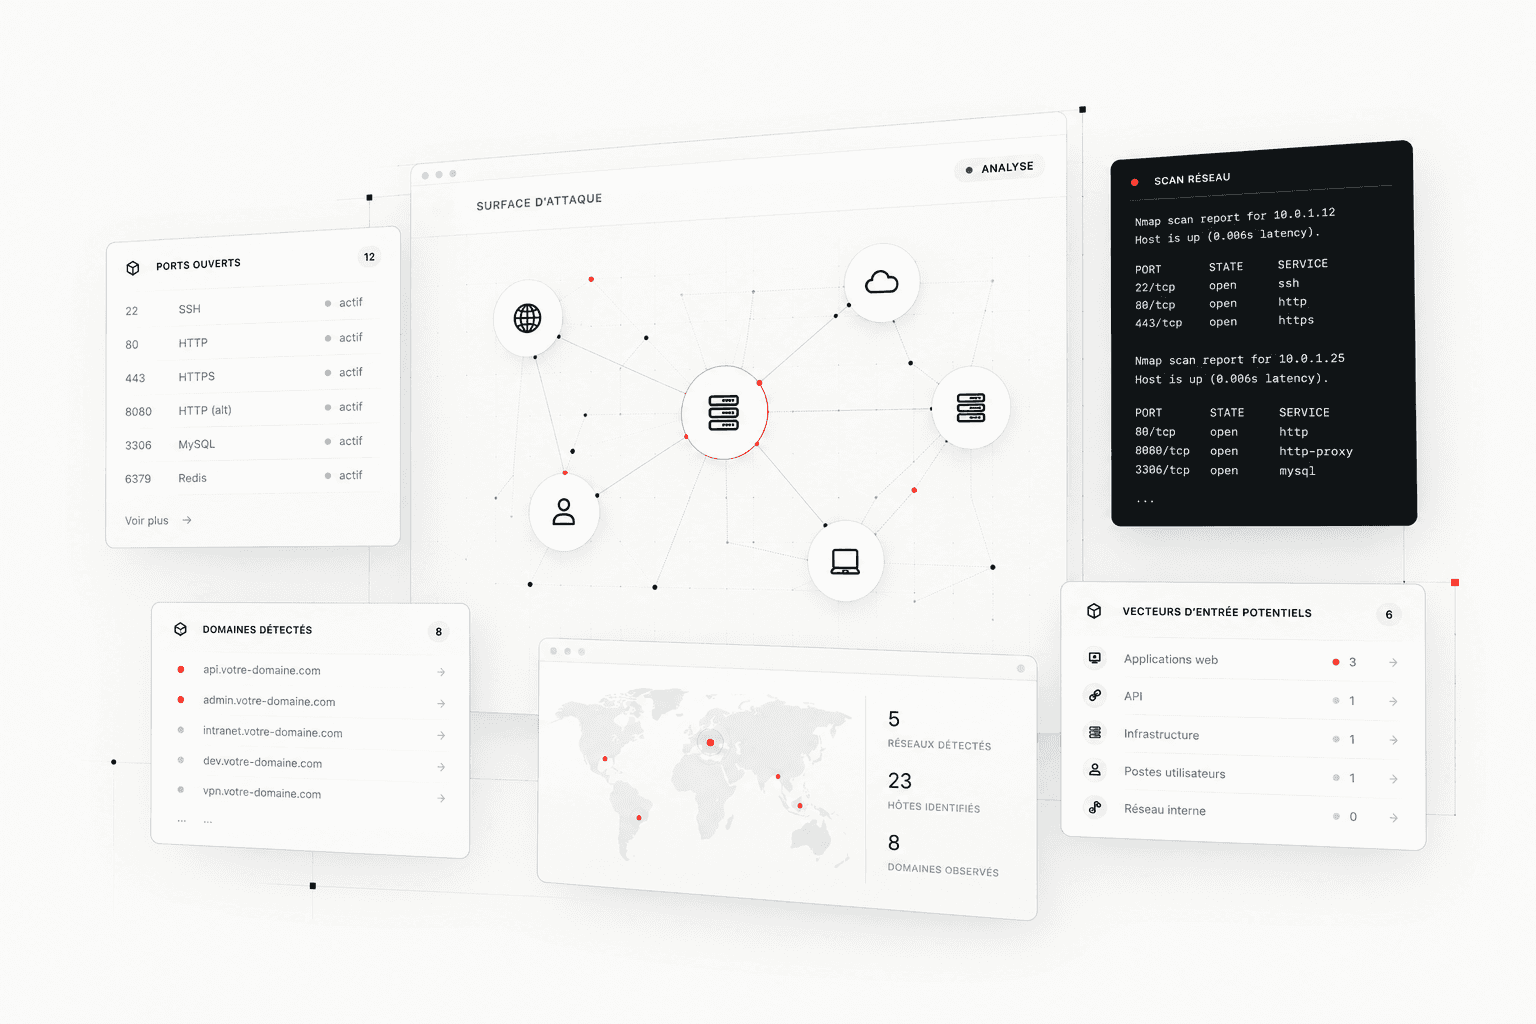
On cherche ce que les outils ne trouvent pas.
On combine des tests manuels, des outils spécialisés et des techniques avancées pour identifier et exploiter les failles réelles. On va au-delà des simples scans.
CE QUE NOUS FAISONS
- – Tests manuels ciblés
- – Contournement de protections
- – Chaînes d'exploitation
- – Findings documentés
CE QUE VOUS FOURNISSEZ
- – Accès aux environnements
- – Échanges avec l'équipe
- – Validation des tests sensibles
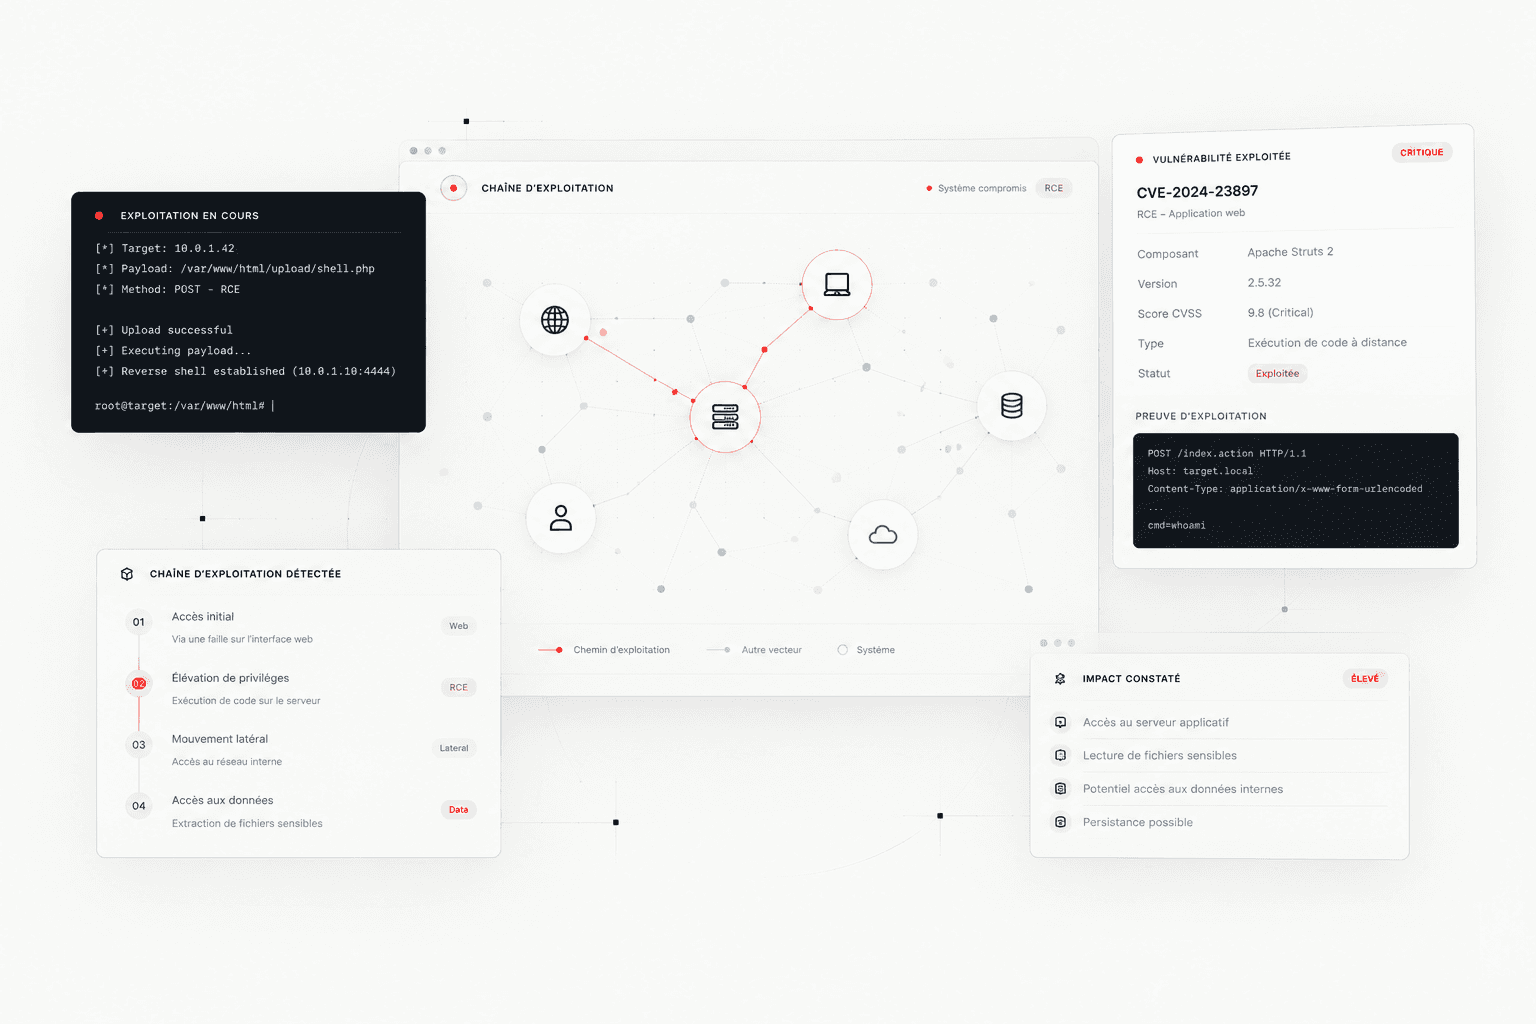
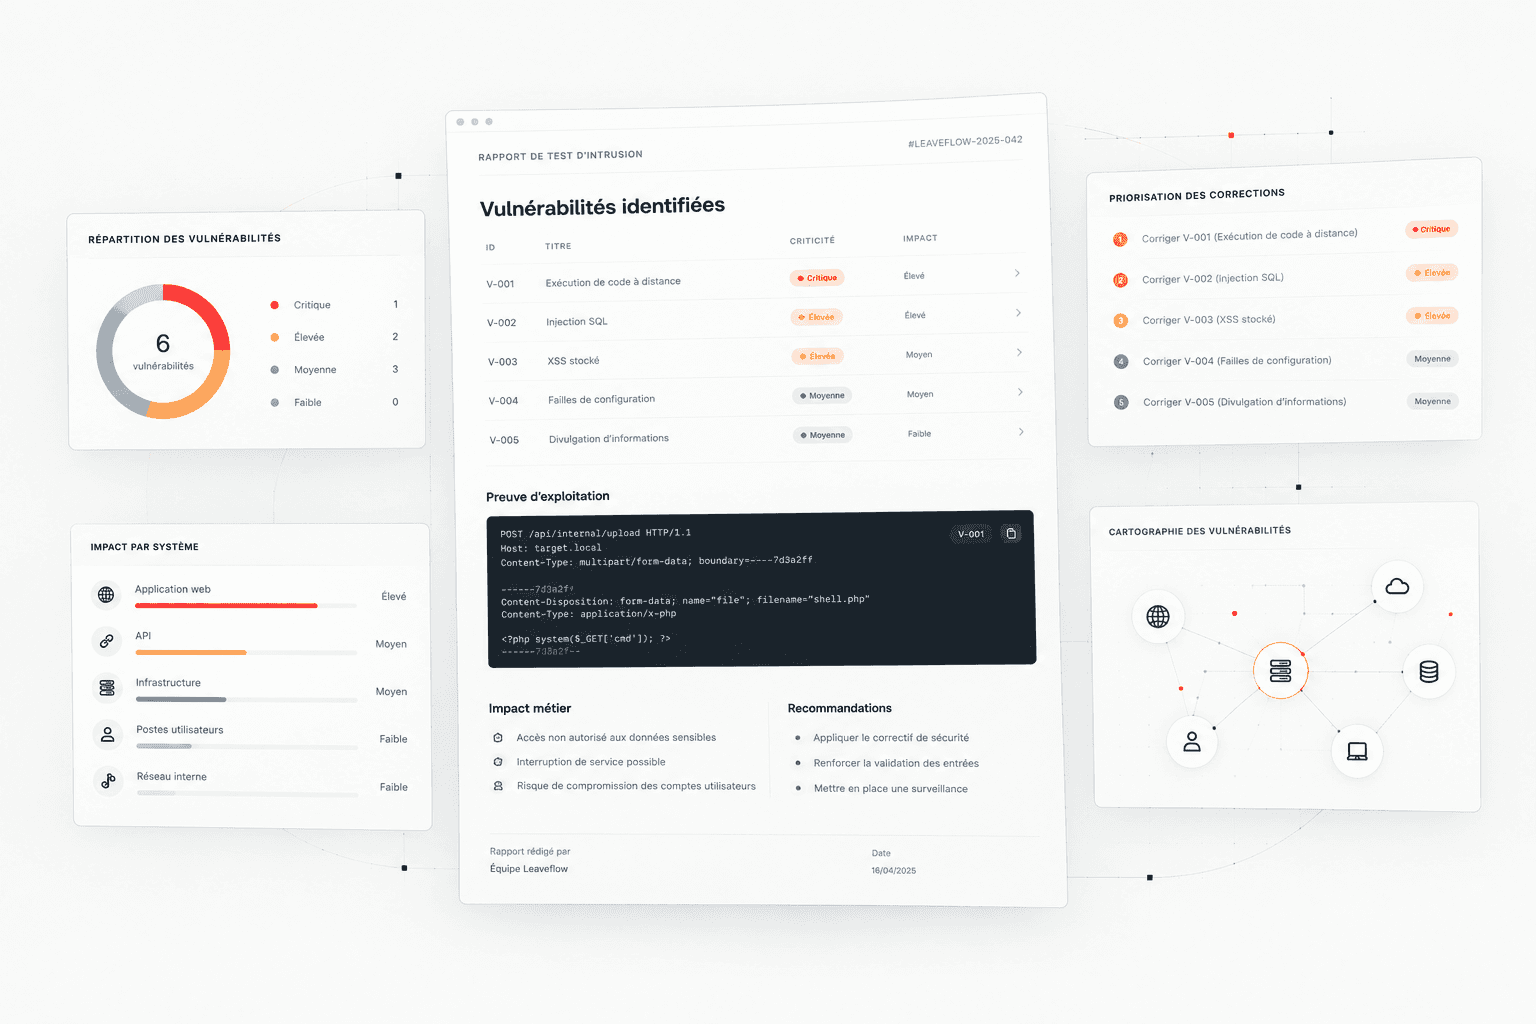
On vous livre un rapport clair et exploitable.
Vous recevez un rapport technique détaillé et un résumé exécutif orienté business. Chaque finding est contextualisé, avec un impact réel et des recommandations concrètes.
CE QUE NOUS FAISONS
- – Rapport technique complet
- – Résumé exécutif
- – Priorisation des risques
- – Recommandations précises
CE QUE VOUS FOURNISSEZ
- – Feedback sur les résultats
- – Échanges avec l'équipe
- – Plan de remédiation
On revient vérifier. Toujours.
Une fois les corrections appliquées, on relance les tests pour valider leur efficacité et s'assurer qu'aucune régression n'a été introduite.
CE QUE NOUS FAISONS
- – Vérification des correctifs
- – Tests de non-régression
- – Validation finale
CE QUE VOUS FOURNISSEZ
- – Accès aux environnements
- – Échanges sur les correctifs
- – Validation de la mise en production
Parlons de votre périmètre.
Réponse d'un fondateur sous un jour ouvré. Un premier échange suffit pour cadrer le scope et vous donner un prix.